Un hébergeur annonce que PHP est à jour. Très bien. Il reste à regarder le site. Un fichier ajouté la veille, une modification de code, un accès conservé : la mise à jour ne les fait pas disparaître. C’est à cet endroit que K-Shield intervient, avec la surveillance, l’analyse des changements et la possibilité de revenir à un état antérieur.
PHP commence à travailler avant WordPress
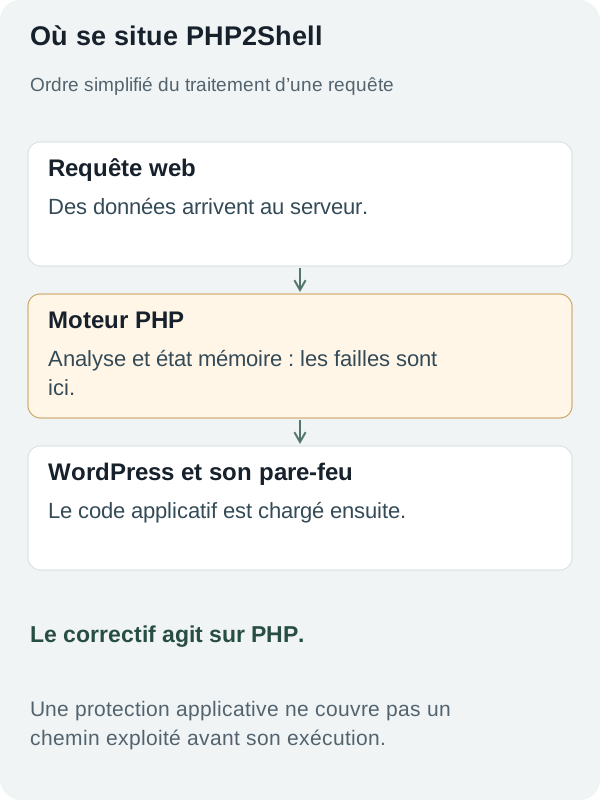
Une requête arrive au serveur. PHP commence à la traiter, puis charge l’application. Cette chronologie explique le problème : dans un scénario démontré sous Apache avec mod_php, l’une des vulnérabilités peut être exploitée avant que WordPress et son pare-feu aient commencé à travailler. Le filtre applicatif n’est pas encore là.
Les deux failles, CVE-2026-109618 et CVE-2026-109619, touchent la gestion de la mémoire : un traitement interrompu alors que des données internes sont encore incomplètes, ou un état réutilisé après la libération de sa mémoire. Elles peuvent permettre l’exécution de code sans authentification. PHP-FPM et les autres modes de service web sont également concernés.
La première intervention est donc la mise à jour de PHP. Les correctifs publiés le 21 octobre sont intégrés aux versions 8.2.35, 8.3.36, 8.4.27 et 8.5.12. L’hébergeur peut aussi fournir un paquet corrigé. Il faut vérifier que les processus utilisent effectivement la correction et organiser leur redémarrage.
Regarder ce qui a changé
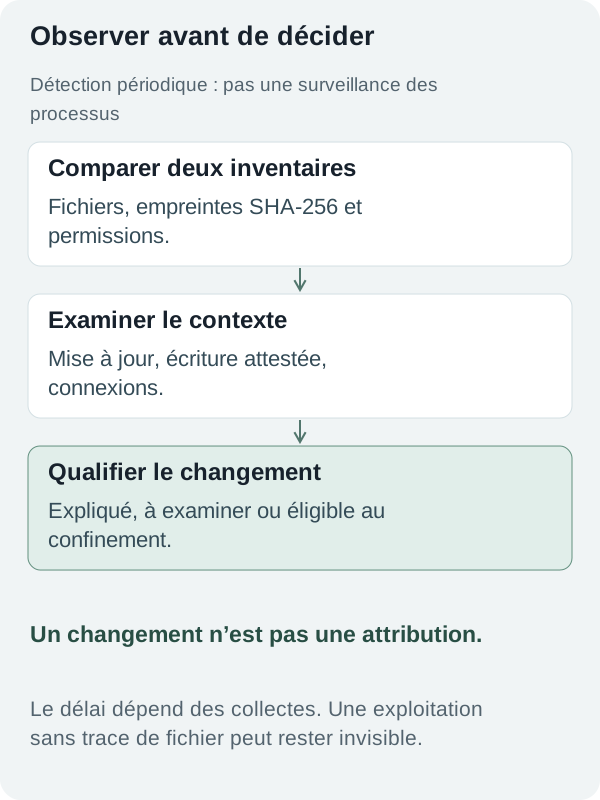
K-Shield établit un inventaire du code, puis le compare au suivant. Un fichier apparaît, disparaît, change de contenu ou de permissions : l’observation est datée, son empreinte est conservée et un incident peut être ouvert. On dispose alors d’un chemin, d’un état avant et après, et d’une période à examiner.
Il faut ensuite comprendre la modification. Une mise à jour déclarée peut l’expliquer. Une écriture de K-Shield peut être reconnue par son empreinte exacte. Les connexions et les horaires apportent d’autres éléments. Nous rapprochons ces informations pour décider de la suite, sans transformer une adresse ou un pays en identité de l’auteur.
La collecte est périodique. Elle cherche à raccourcir le délai entre un changement et sa prise en charge ; elle dépend des tâches exécutées et des fichiers accessibles. Une attaque qui ne laisse pas de modification observable peut lui échapper. Et un premier inventaire ne raconte pas ce qui précédait son installation.
Durcir à l’endroit où la mesure peut agir
Certains réglages réduisent l’exposition à des chemins d’attaque précis pendant qu’on organise la mise à jour. Ils se préparent avec l’hébergeur, au niveau du serveur, du pool PHP ou du frontal. Le suivi K-Shield remonte la version PHP et certains paramètres observés pour alimenter ce travail.
Un exemple mérite d’être précis : la désactivation du suivi de progression des téléversements doit être prise en compte avant l’analyse de la requête. L’avis PHP demande un réglage serveur ou de pool approprié et un redémarrage des workers. Il indique de ne pas se fier à ini_set() ni à .user.ini sous FPM pour cette mesure. Écrire le réglage et prouver qu’il agit sont deux opérations distinctes.
Ces mesures sont temporaires et partielles. Les droits, les comptes, les sauvegardes et le pare-feu restent à vérifier. Quand la correction ne peut pas être installée, le CERT-EU recommande d’envisager l’isolement de l’application exposée. La décision se prend sur l’installation réelle.
Revenir en arrière sans effacer la trace
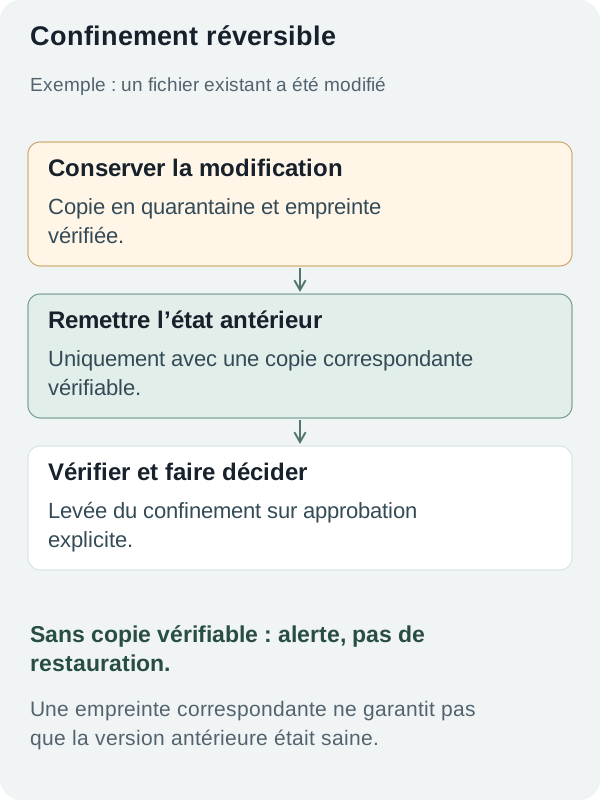
Prenons un fichier de code existant dont la modification reste inexpliquée. Le moteur peut conserver la version modifiée en quarantaine et remettre une copie antérieure dont l’empreinte correspond. La modification reste disponible pour l’examen. Pour un nouveau fichier éligible, l’isolement peut le retirer du site.
La restauration exige une copie vérifiable. À défaut, le moteur conserve l’alerte et refuse cette remise en place. La correspondance d’empreinte établit le contenu restauré ; l’examen doit encore déterminer si l’état antérieur était sain. Une levée du confinement passe par une approbation explicite et des contrôles.
Nous avons aussi borné l’automatisme. Un changement massif, un fichier réécrit après confinement ou un contexte insuffisant peuvent demander une décision humaine. Le registre conserve la demande, le résultat et les vérifications. On peut reprendre l’intervention et comprendre ce qui a été fait.
Garder la main sur plusieurs sites
Ouvrir chaque administration pour savoir si une analyse est terminée ou si une sauvegarde existe devient vite une occupation. La console WPSuite rassemble ces observations et permet de demander les opérations autorisées : analyses, sauvegardes et réponses aux incidents selon la configuration. Les échanges sont authentifiés et les résultats reviennent dans la console.
K-Shield évolue ainsi vers une détection et une réponse appliquées au web : observer les fichiers, rapprocher les traces, intervenir et vérifier l’effet. La protection du serveur et la surveillance des processus complètent ce périmètre.
C’est ce lien entre les outils que nous construisons. Une version à jour, une alerte et un fichier isolé ne disent pas la même chose. Il faut pouvoir les lire ensemble pour décider de l’intervention suivante.
Sources et périmètre
Ce billet présente les fonctions de K-Shield au 22 octobre 2026. Les avis PHP et CERT-EU précisent les versions corrigées et les mesures temporaires. La surveillance décrite ici porte sur le site et les traces disponibles ; elle ne couvre pas à elle seule le système d’exploitation ni toutes les formes d’exploitation.
Pour votre site
Vous avez plusieurs sites, un hébergement que vous ne gérez pas directement, ou simplement besoin de savoir ce qui est protégé ? Nous commençons par regarder ce qui tourne réellement, les accès disponibles et les moyens de reprise. Vous saurez ensuite ce qui peut être fait, par qui et dans quel ordre.