Les chiffres
Sept sites WordPress : des PME, une commune, un titre de presse, des associations. Tous hébergés en Suisse. Aucun n’est une cible évidente.
- 15 900 requêtes hostiles bloquées au minimum, avant d’atteindre WordPress.
- 1 745 tentatives de connexion ratées.
- 589 adresses bannies pour force brute, venues de 63 pays.
- 8 portes dérobées retirées, sur 3 sites sur 7. La plus ancienne datait de juin 2022.
Attaqué tous les jours
Le site de presse a encaissé 5 792 requêtes bloquées en seize jours, celui de la commune 4 323. Ce n’est pas du bruit de fond : ce sont des robots qui essaient des failles connues, page après page.
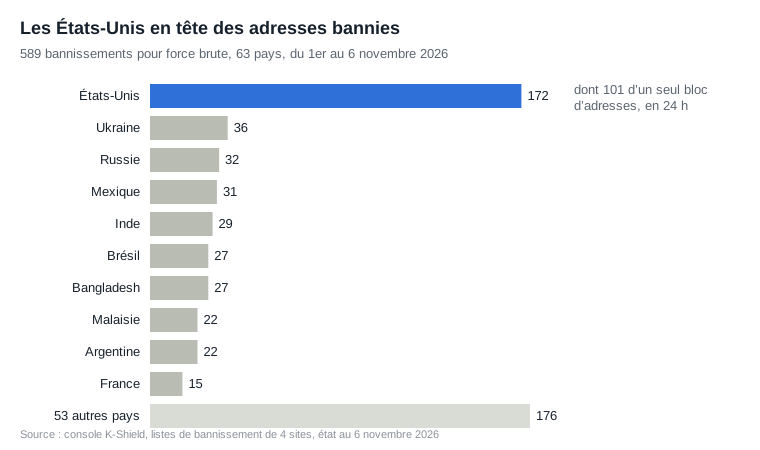
La force brute a changé de visage. Une adresse ne tente plus cent mots de passe : elle en tente un, puis passe la main. Les 5 et 6 novembre, un même bloc d’adresses a visé le même compte administrateur sur deux sites ; sur l’un d’eux, 101 adresses de ce bloc ont été bannies en 24 heures. Les comptes visés sont de vrais comptes, devinés à partir du nom de l’entreprise ou de l’adresse e-mail.
La Suisse n’apparaît pas parmi les pays d’origine. Une adresse ou un pays ne désigne pas un auteur ; ils disent d’où part la machine.
Trois sites sur sept avaient déjà un locataire
Trois sites hébergeaient du code pirate installé bien avant notre arrivée. Tout a été retiré par K-Shield, avec une copie conservée pour l’analyse.
| Site | Ce qui a été trouvé | Présent depuis | Comment c’était caché |
|---|---|---|---|
| PME industrielle | 4 portes dérobées, 6 chargeurs injectés dans WordPress, 88 fichiers du cœur modifiés, 1 056 fausses pages de spam | novembre 2024 au plus tard | Des noms de fichiers crédibles, des dates falsifiées, un contenu chiffré. Les pages de spam n’étaient servies qu’à Google. |
| Titre de presse | 2 portes dérobées | mars 2025 | Deux faux fichiers WordPress, de vrais noms posés au mauvais endroit. |
| Commerce local | 2 portes dérobées | juin 2022 | L’une déguisée en extension « Hello Dolly » dans le dossier des images, l’autre en trois lignes dans le thème. |
Deux autres fichiers PHP posés dans les dossiers d’images, dont un depuis 2017, ont été isolés par précaution. Un dossier d’images ne contient pas de programme.
Ce que le pare-feu ne voyait pas
Sur le site de presse, Wordfence tournait pendant les sept mois de présence des deux fichiers. Il bloquait des attaques. Il ne voyait pas ce qui était déjà installé.
Ce n’est pas un reproche. Ces fichiers ne portent aucune signature de virus connue. K-Shield les a trouvés autrement :
- Il compare chaque fichier à l’original officiel. Un fichier absent de la version publiée de WordPress ou de l’extension est suspect, quel que soit son contenu.
- Il refuse tout programme dans les dossiers d’images.
- Il remonte d’un fichier suspect à ceux qui le chargent. Les six chargeurs injectés dans WordPress ont été trouvés ainsi, puis remplacés par les originaux.
Aucun de ces sites ne montrait de symptôme visible pour son propriétaire.
Lisez les traces
Chaque blocage porte un code, une date, l’adresse, le pays et le compte visé. Chaque fichier retiré garde son empreinte et sa copie. On peut relire, une semaine plus tard, qui a frappé, d’où, contre quel compte, et ce que K-Shield a fait.
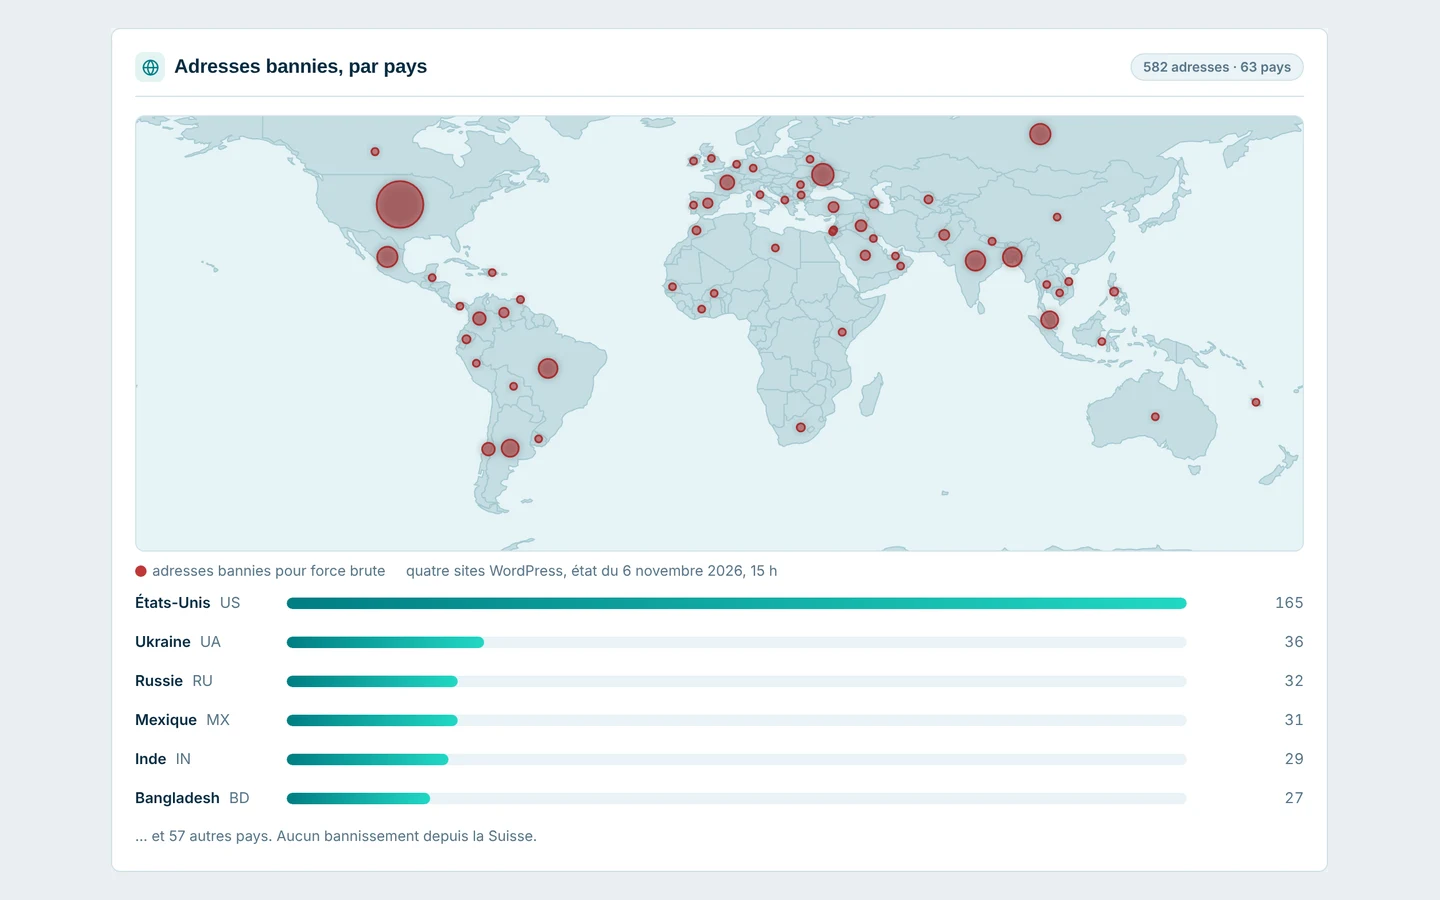
La carte en tête de cette page est celle de K-Shield, alimentée par ces traces : une bulle par pays, sa taille suit le nombre d’adresses bannies. Les bannissements expirent ; le 6 novembre à 15 h, il en restait 582 sur les quatre sites.
D’où viennent ces chiffres
Ils viennent de la console K-Shield, qui reçoit l’état de chaque site plusieurs fois par jour. Ce sont des minimums :
- Requêtes bloquées : somme, jour par jour, du plus haut compteur sur 24 heures de chaque site. Ce compteur s’arrête à 500 ; il a atteint ce plafond 12 jours-sites.
- Adresses bannies : depuis la mise en service du bannissement automatique, début novembre, sur 4 sites. Une même adresse bannie sur deux sites compte deux fois.
- Périmètre : 7 sites, entrés sous surveillance entre fin septembre et le 6 novembre. Trois d’entre eux n’y sont que depuis quelques jours.
Nous n’avons pas compté nos propres fausses alertes comme des détections. Il y en a eu ; chacune a été corrigée dans le produit.
Pour votre site
Mettre PHP à jour ferme la porte. Ça ne dit pas qui est déjà entré. Nous commençons par regarder ce qui tourne réellement sur votre site, puis nous le surveillons.
Faire le point sur la sécurité de mon site
À lire aussi : PHP2Shell : K-Shield, de la détection à la réponse